最新文章
20半年过去了,AI Agent和Agent安全何去何从?
从2026年开年,随着Claude的发布,AI智能体的井喷时代来临,在过去的半年里,大家从刚开始对于AI重新刷新认知,到开始了解深入体验,半年时间过去了,AI到底诞生了哪些新概念?我做了哪些尝试和研究呢? AI模型的变化 在2026年的年初,市面上最主流的AI模型是claude opus4.6和GPT-5.3-Codex。 而那会儿国模的差距还是相当之大,国模的主流是GLM5、minimax2.7、Deepseek3.2。 在今年年初的时候,我曾经说过,AI智能体爆火有一个重要的变因就是模型本身有了更长更有效的上下文,这也是模型能力的第一个质变性的更新,他的标志性模型版本就是 Claude opus 4.6和GPT-5.3-Code…
阅读全文 02
Wordpress wp2shell 未授权RCE(CVE-2026-63030 / CVE-2026-60137)
2026年了,在AI时代下总感觉什么都有可能,但是看到Wordpress居然能有原生未授权RCE还是感觉不可思议。Wordpress算是我曾经深度研究过的php源码之一,虽然wp架构复杂但是开发习惯很好,封装也比较严格,尤其是对权限的分割都做得很好,在5.0之后我一直认为wp不太可能出未授权的大漏洞了。 但很快,这个漏洞的挖掘者通过两个漏洞的组合就实现了这不可思议的一幕。 据说作者用AI完成了这个漏洞挖掘,并获得了50w刀的赏金(我没有求证,听说)。 https://bugbunny.ai/blog/wordpress-7-0-2-rce-deep-dive#three-fixes-for-three-broken-assumpti…
阅读全文2026年了,核弹还是fastjson,fastjson1.2.83 RCE是怎么回事?
7月19日,推上的一名安全研究员声称,他发现了一个在fastjson 1.2.83版本中无需gadget的RCE漏洞。一时间激起千帆浪。 Fastjson虽然已经停止维护1版本,但是1版本的Fj依旧是互联网上应用最多的Java JSON库之一,虽然1.2.83没有在维护,但是在长期和fastjson对抗的时间里,83版本仅可以基于expectClass和第三方库构成的gadget做的极其有限的攻击利用,几乎无法RCE,所以很多厂家没有选择更新到FJ2增加不确定性。 在过去的1天多时间内,基于作者的部分信息,大家正在逐渐探索出了漏洞的真相。 在7月22日,原作者公开了他们的研究文档https://fearsoff.org/cn/res…
阅读全文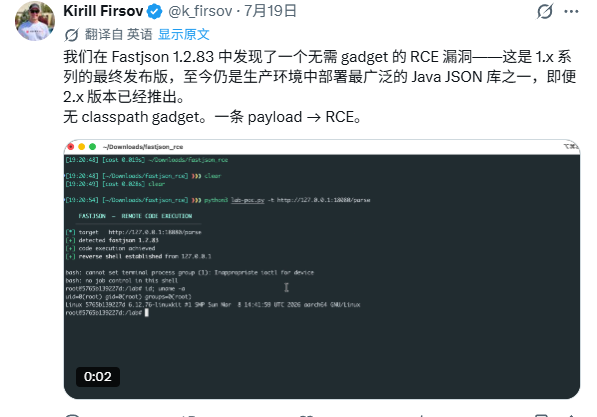 04
Ghost Bits,Java WAF之殇?
在前两天的BlacksetHat Asia 2026上,@浅蓝和@1ue分享一个非常有趣的议题,Java中的GhostBits漏洞 https://i.blackhat.com/Asia-26/Presentations/Asia-26-Bai-Cast-Attack-Ghost-Bits-4.23.pdf 探究深度非常深,影响范围非常之广,内容非常有意思 什么是Ghost Bits? Ghost Bits这个概念的来源太久很难深究,甚至在软件领域之前就已经有类似的概念。Ghost Bits主要是指那些在莫名其妙的位置影响到软件运行的位,所以形容像幽灵一样。 在这个议题中,Ghost Bits主要指的是在某些类型转换过程中被不小心丢…
阅读全文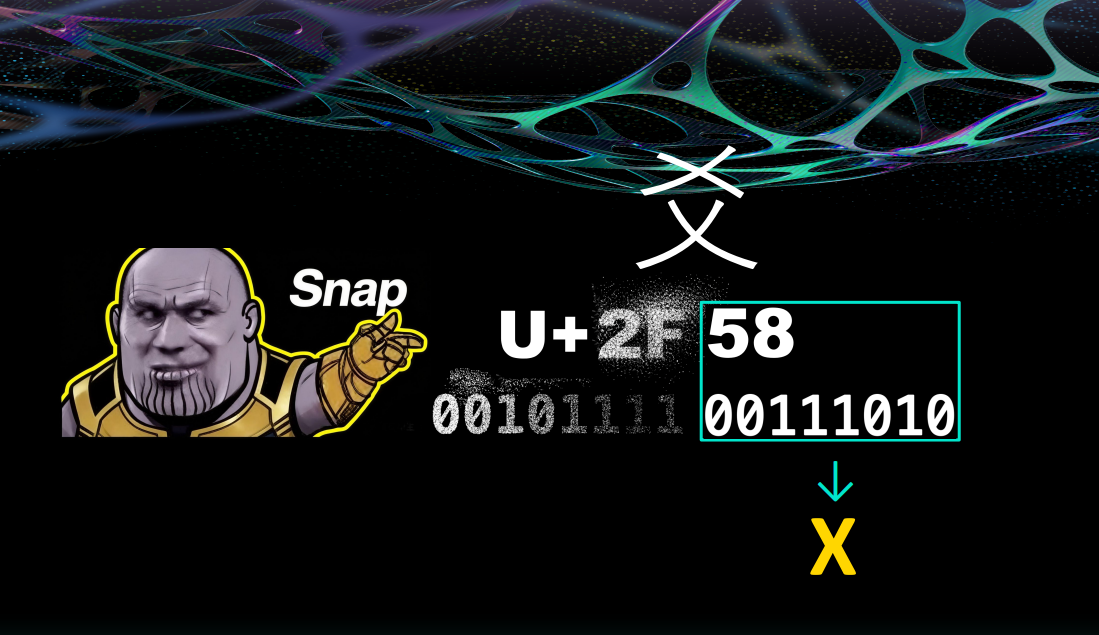 05
AI.Re.(3) - AI到底变了什么?为什么突然井喷?
继续接着之前的内容来写,从通用大模型诞生到后续的几年里,除了大模型本身的能力一直在提升,使用大模型的方法论也在不停的变化。 这篇文章讲到的这些概念不是第一天诞生,我相信很多朋友也实打实的在使用这些方法论,那这篇文章让我们重新回顾一下这些概念,也伴随的感受一些,为什么这些方法论使得AI突然变得强力可靠?为什么在2025年年底I应用大量井喷? 什么是Skill? 在前两篇文章当中,我曾经提到过,AI有两个非常重要的时间节点,第一个是chatgpt的初诞生,它意味着AI与人类交流沟通的屏障解开了,我们可以通过对话和大模型沟通并让他理解我们的需求。 chatgpt打通了人和AI的壁垒 在这个时间节点,大部分场景我们只能依赖prompt,提示…
阅读全文 06
AI.Re.(2) - OpenClaw到底为什么爆火?
上篇博客中,我分享了最近关于AI的见闻和感受。本来按照流程,我应该用几篇博客的时间介绍一下最近接触和学习到的东西。 但最主要的是,感觉如果不先聊聊OpenClaw,这东西很可能就要过气了。 Peter Steinberger作为独立开发者,由于非常喜欢Claude,在几个月之前发布了开源的自托管助手Clawdbot,短短几个月火爆全网,引发了非常大的热情狂潮,很多人把OpenClaw称为Web4.0时代的开端。 Clawdbot,后来改名Moltbot,现在又改名叫Openclaw,最近最有名的称呼应该叫做龙虾。 无论你是否认可后面我的理解和感受,但我必须强烈的告诉你。 绝对不要把OpenClaw部署在生产环境/或者自己的实际使用主…
阅读全文 07
AI.Re.(1) - AI变革的时代来了吗?
许久没有起笔写博客和公众号了,忽然一下起笔,似乎一下子找不到下笔的方式和由头,其实我想恢复写博客的习惯很久了,最近几年博客写的很少,原因有很多,一个这几年工作内容涉及到的公司内容比较多,不好去密,另一个是人真的是很懒惰的,放下笔很容易但是提起笔需要很多理由。 今天这篇博客,没有技术,只想和大家分享分享最近的想法。 认识我的朋友可能知道,这些年我另营业的副业做的还马马虎虎可以,无论是B站还是抖音,做视频做直播花费了很多精力,也有一些粉丝和收入。 反而是安全方向,做了很多东西但是实际的产出很少,在去年有一段时间甚至算是有点儿陷入迷茫阶段,有点儿不太清楚自己在干什么,每天公式化完成工作,最后整体算下来感觉自己也没什么成长。 我在奇安信的主…
阅读全文 08
不容错过的2025年度漏洞:React2Shell(CVE-2025-55182)分析
2025年12月3日,时隔4年,安全圈又一个通杀环境的核弹漏洞被公开,CVSS评分10.0,影响范围React 19+全版本,Next.js 15/16,无条件默认环境RCE漏洞,史称React2shell。 该漏洞由安全研究员 Lachlan Davidson 于 2025 年 11 月 29 日发现,在3号被公开 https://www.tenable.com/blog/react2shell-cve-2025-55182-react-server-components-rce 最早的版本大家讨论的结论是,只有使用rsc作为后端的环境才会受到漏洞的利用,主要原因还是受到了最早版本poc的影响,也就是ejpir专门构造的漏洞环境和…
阅读全文 09
PHP CGI Windows平台远程代码执行漏洞(CVE-2024-4577)分析与复现
在2024.6.6今天,@Orange在他的博客发布了他即将在2024年8月Black Hat USA公开的议题《Confusion Attacks: Exploiting Hidden Semantic Ambiguity in Apache HTTP Server!》 https://www.blackhat.com/us-24/briefings/schedule/index.html#confusion-attacks-exploiting-hidden-semantic-ambiguity-in-apache-http-server-40227 伴随着议题的发布,今天在DEVCORE的官方博客发布了一个漏洞通报,也就是存在…
阅读全文 10
人与代码的桥梁-聊聊SAST
自从人类发明了工具开始,人类就在不断为探索如何更方便快捷的做任何事情,在科技发展的过程中,人类不断地试错,不断地思考,于是才有了现代伟大的科技时代。 在安全领域里,每个安全研究人员在研究的过程中,也同样的不断地探索着如何能够自动化的解决各个领域的安全问题。其中自动化代码审计就是安全自动化绕不过去的坎。 而SAST作为自动化代码分析的一种,有着其特有的定位以及作用,这篇文章我们就来聊聊静态分析的一些发展历程和思路。 本篇文章其实在2年前曾经写过一次,在2年后的今天处于偶然的契机正好要写一篇相关的文章,所以重写了这部分内容,其中修正了不少在这期间内探索获取的新理念和思路,希望有价值。 静态代码分析工具 静态代码分析主要是通过分析目标代码…
阅读全文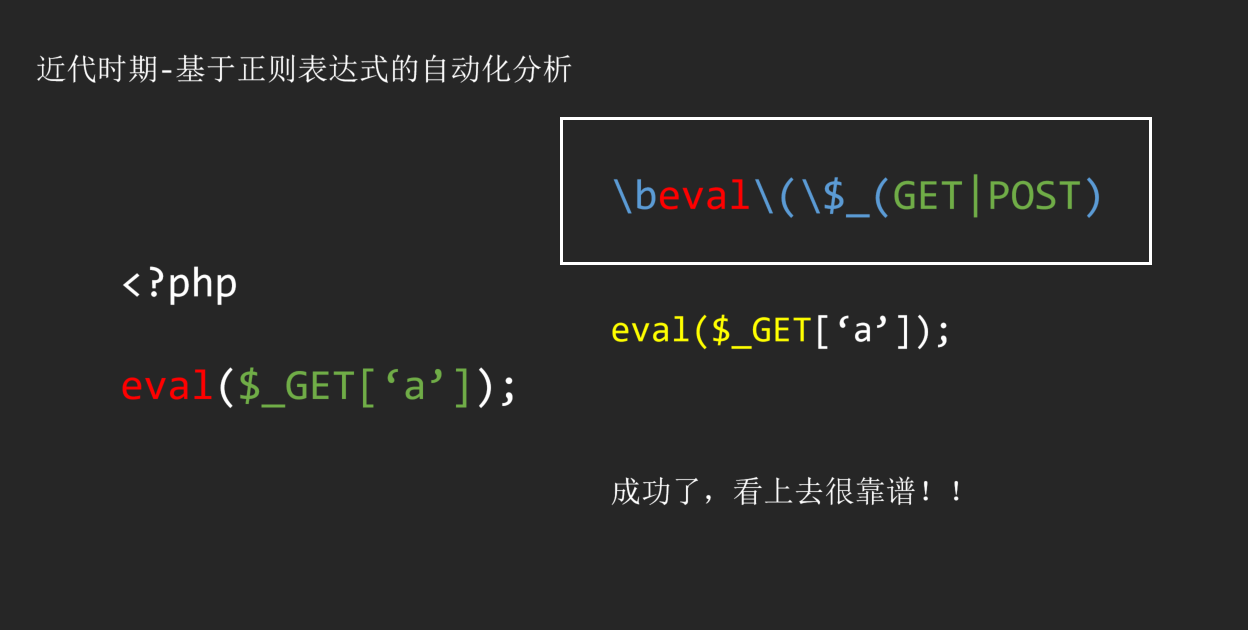 11
Joern In RealWorld (3) - 致远OA A8 SSRF2RCE
致远OA是国内最有名的OA系统之一,这个OA封闭商业售卖再加上纷繁复杂的版本号加持下,致远OA拥有大量无法准确判断的版本。 这篇文章的漏洞源于下面这篇文章,文章中提到该漏洞影响A8, A8+, A6等多个版本,但很多版本我都找不到对应的源码,光A8就有一万个版本,下面我们尽可能的复现漏洞和探索Joern的可能性 https://mp.weixin.qq.com/s/QWHHdYxUew_yhlnAQUvmRA 漏洞原理 先花一点儿篇幅简单的描述一下漏洞的基础原理,其实漏洞分为好几个部分 致远oa 前台XXE漏洞 致远oa S1服务 后台jdbc注入 H2 jdbc注入导致RCE 致远oa S1服务 后台用户密码重置导致的鉴权绕过 我…
阅读全文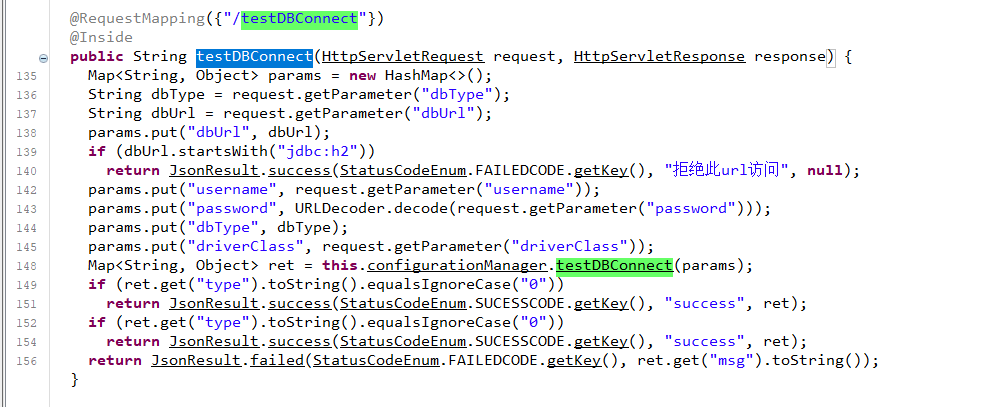 12
Joern In RealWorld (2) - Jumpserver随机数种子泄露导致账户劫持漏洞(CVE-2023-42820)
Jumpserver是一个开源的django架构的堡垒机系统,由lawliet & zhiniang peng(@edwardzpeng) with Sangfor在上个月报送了这个漏洞 https://github.com/jumpserver/jumpserver/security/advisories/GHSA-7prv-g565-82qp 漏洞原理其实比较神奇,一个常用的第三方组件库django-simple-captcha有泄露随机数种子的问题,再配合Jumpserver使用了错误的随机数方案导致了最终的漏洞。 漏洞成因 这里我们的目标不是分析漏洞,所以这里简单快速的分析下漏洞的成因,具体的漏洞分析可以看下面两篇文…
阅读全文 13
深入浅出Joern(四)不常用语法大全
在深入了解Joern的源码以及设计的时候发现Joern其实实现了很多不常用语法,很多文档中没提到的东西,其实都有比较简洁实用的方式,但也从源码的设计中发现,其实Joern的设计理念也有很多问题,这个我们以后再写到。 本篇内容可以结合https://cpg.joern.io/食用 基础常见节点结构 Annotation 注解 Annotation是Java中的注解节点 astOut:通过ast边指向的节点列表 astIn:通过ast边指向Annotation的节点列表 argumentOut:Annotation的参数节点列表 _annotationParameterAssignViaAstOut:Annotation的参数(ANNO…
阅读全文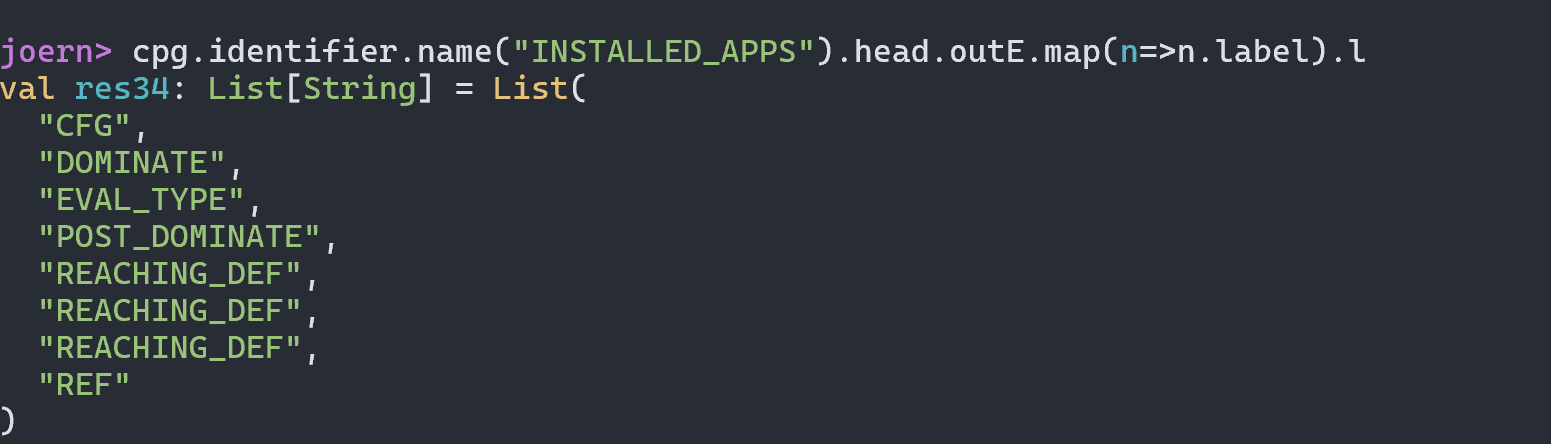 14
Joern In RealWorld (1) - Acutators + CVE-2022-21724
这个系列会记录我用Joern复现真实漏洞的一些过程,同样也是对Joern的深入探索。 这里我选用Java-sec-code的范例代码做第一部分,这篇文章记录了两个比较经典的漏洞 Springboot Acutators导致命令执行 postgreSQL jdbc反序列化漏洞(CVE-2022-21724) Joern分析Java代码可以选择用代码文件夹也可以选择直接分析jar包 1 importCode("../../java-sec-code/target/java-sec-code-1.0.0.jar") Springboot Acutators配置问题 https://github.com/JoyChou93/java-sec…
阅读全文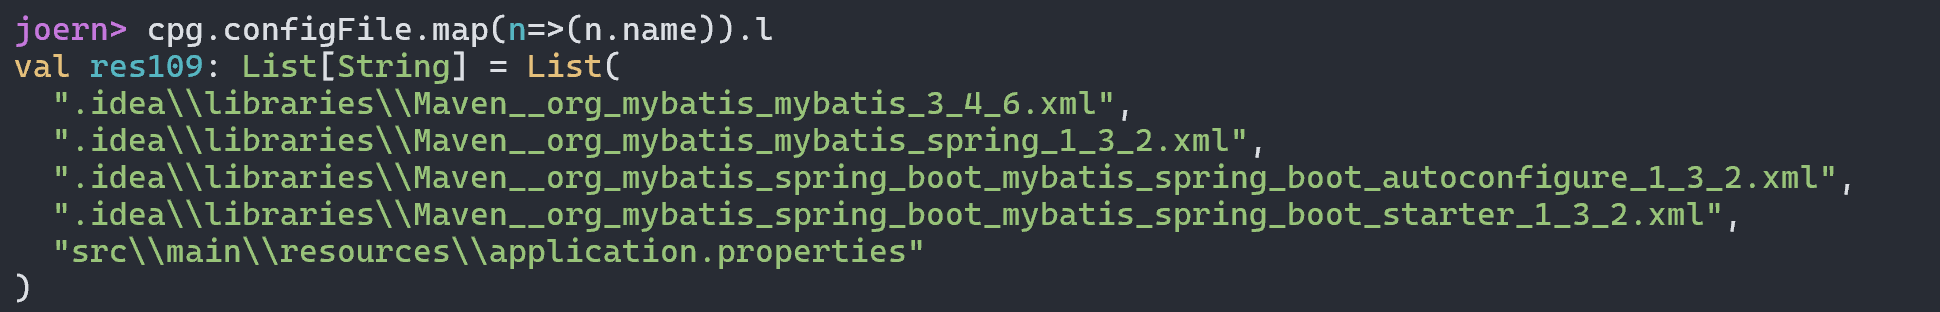 15
深入浅出Joern(三)Joern和Neo4j常用语法大全
前两篇文章主要讲了Joern相关技术的设计原理,以及CPG的实际表现 https://lorexxar.cn/2023/08/21/joern-and-cpg/ https://lorexxar.cn/2023/08/22/joern2/ 在研究Joern和Neo4j的过程中,我遇到了一个相当大的问题,就是由于我对OverflowDB包括scala和cypher语言都不熟。Joern和Neo4j分别支持这几种冷门语言,而相应的文档其实没有解决我的问题。 所以在继续研究Joern之前,先花时间简单记录一些Joern和Neo4j实用的语法和范例,给自己当个字典随时可以查阅。 Joern https://docs.joern.io/cpg…
阅读全文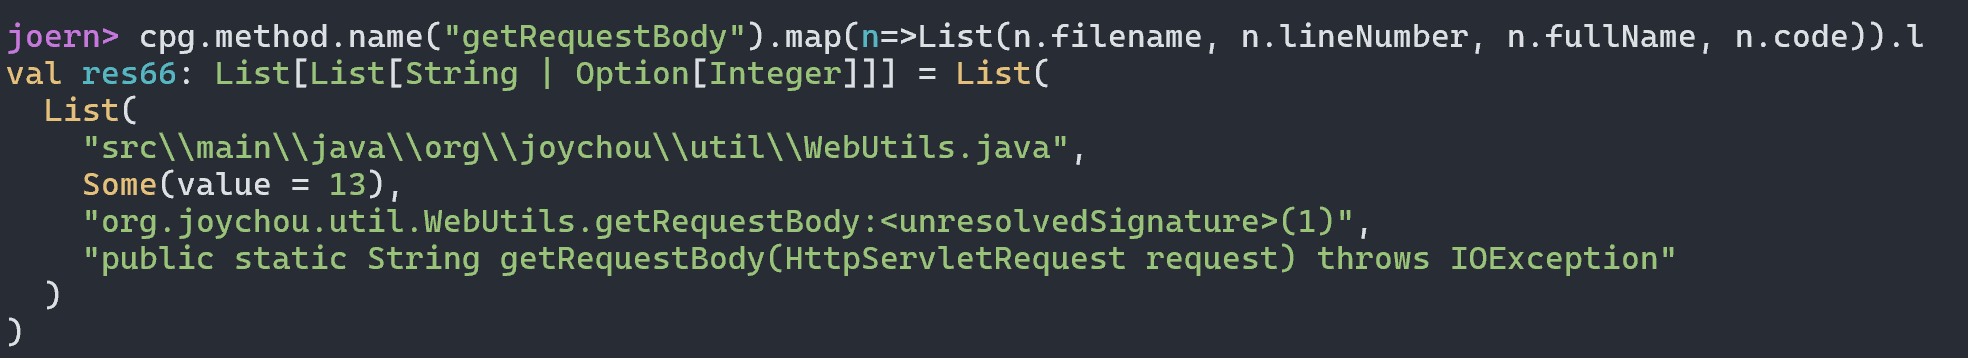 16
深入浅出Joern(二)CPG与图数据库
在上篇文章里,我们从Joern入手大致介绍了CPG(Code Property Graph)的设计理念和简单逻辑 https://lorexxar.cn/2023/08/21/joern-and-cpg/ 但实际上来说,如果想要更深入的了解Joern,CPG和图数据库是绕不开的一个话题。CPG作为一种代码属性图,就必须寻找一种图数据库作为载体,就像我们常用的数据和SQL数据库的关系一样。 旧版本的Joern使用的Gremlin,但后来的开发中换成了OverflowDB,在joern中也完全支持使用OverflowDB的查询语法。 https://github.com/ShiftLeftSecurity/overflowdb 但属性图…
阅读全文 17
深入浅出Joern(一)Joern与CPG是什么?
从人们开始探索代码扫描这件事情开始,市面上就在不断地诞生着各种各样的工具,经过了几年的演变以及发展,对于白盒代码扫描这件事情来说,大家的观念也在逐渐趋同。 无论是基于IR(Intermediate Representation)、AST(abstract syntax trees)、CFG(control flow graphs)、PFG(program dependence graphs),又或者是其他的什么中间态。白盒代码扫描工具都在这个基础上做模拟执行、污点传播等等方案来分析挖掘漏洞。 而随着CodeQL的概念逐渐被大家接受之后,现在的代码扫描工具越来越趋近于将底层和上层拆解开来,由底层的引擎将代码统一化处理,然后使用者在上层…
阅读全文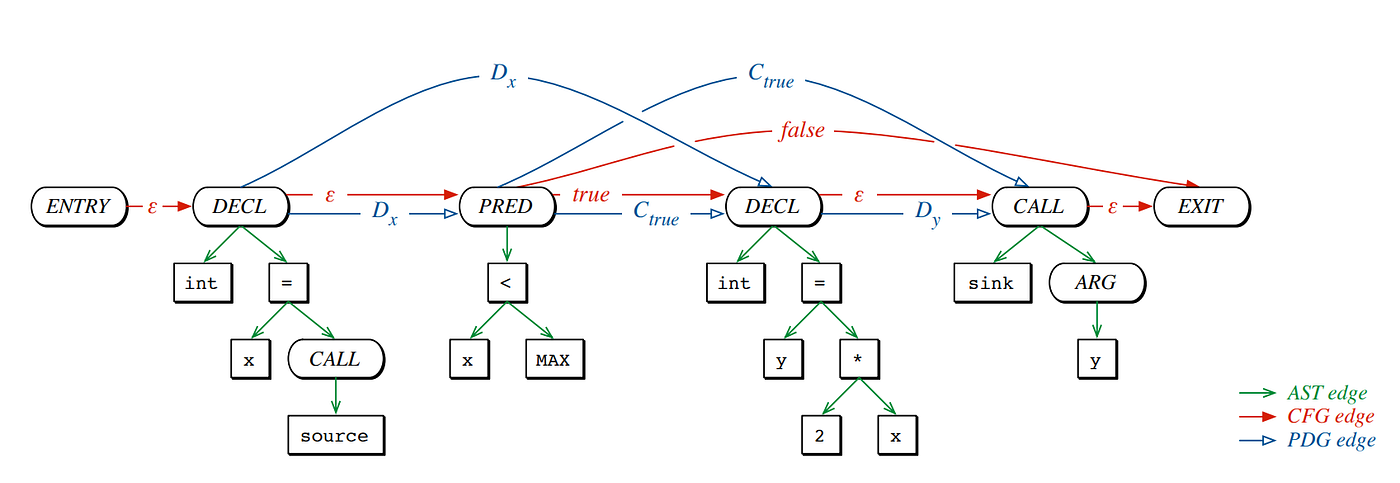 18
打造自己的AIGC应用(一)入门篇
其实细数AI的发展历程非常之久,而让AI的应用一下子出现在人们眼前的其实就是ChatGPT的出现,这意味着AIGC应用已经从概念为王变的非常实用了。伴随着ChatGPT的出现,大量的开源大模型也如雨后春笋一样出现。就现在而言,打造一个自己的AIGC应用已经非常简单了。 基础环境 我们需要配置一个环境 python3.8+,不要太新 CUDA+环境 pytorch 支持C++17的编译器 首先我比较推荐你配置一个anaconda的环境,因为pytorch的其他安装方法真的很麻烦 https://www.anaconda.com/distribution/#download-section 然后你需要安装CUDA的环境,正常来说只需要下…
阅读全文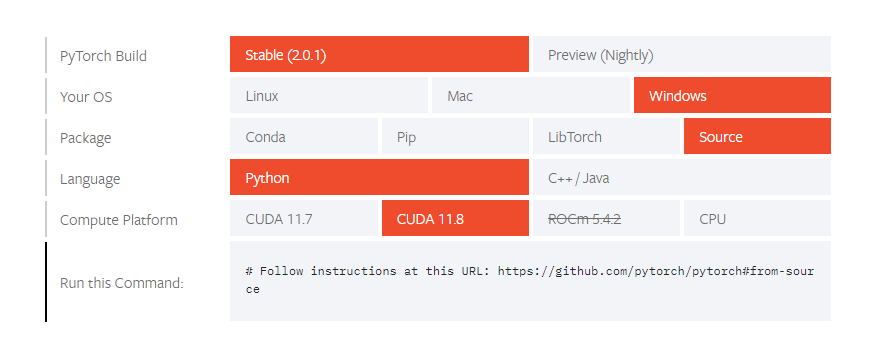 19
赛博偶像速成指南(三)- Midjourney
之前的几篇关于AI生成图片的文章讲的都是stable diffusion,虽然SD出现的更早而且开源免费,但其实在设计圈使用更广泛的是Midjourney,Midjourney最大的优点就是使用的便利性,任何一个不懂技术的设计都可以通Midjourney来快速完成设计,而且Midjourney的底层基础模型成熟度相当高,生成的图质量都很高。 快速入门 注册Discord并授权使用Midjourney的bot 现在的Midjourney已经正式转为收费版本了,价格还是比较便宜的,最便宜的版本一个月60多块也还算能接受。 订阅完成之后就可以加入Midjourney的频道,在左边可以选择newbie或者general的频道进去 你可以直接…
阅读全文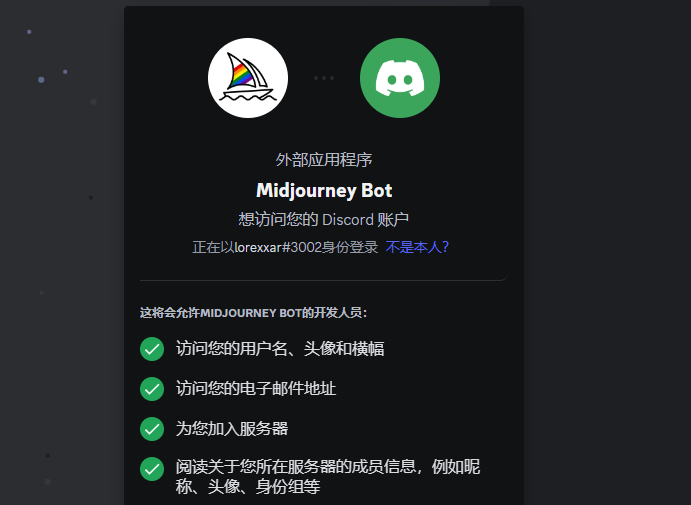 20
赛博偶像速成指南(二)- SD进阶篇
在第一篇关于AI绘图的文章中,我主要介绍了stable diffusion的各种使用方法 https://lorexxar.cn/2023/02/21/cyber-girl/ 在midjounry收费之后,除非你对AI绘图这个操作本身有强需求,否则在免费自建的stable diffusion上做拓展就成了现在最好的解决方案。 这篇文章就聊一些stable diffusion的一些进阶操作和关键点。其中有不少还是很有意思的。 在线部署stable diffusion AI相关的东西都有一个很大的共同点就是对GPU的算力要求太高,相比在服务器上运行,更靠谱的方案是在本地电脑上跑,比起动辄5、6位数的服务器,一个入门级的4070ti就已经…
阅读全文